وقتی ساخت هر سرور به حافظهٔ تیم وابسته است
فرض کنید تیم شما صد ماشین مجازی دارد. نیمی روی vCenter هستند و بقیه در محیطهای دیگر. برای ساخت یک محیط توسعه، اپراتور بین کنسول Cloud، ترمینال Linux، ابزارهای Windows Server و پنل شبکه جابهجا میشود. اول CPU، RAM، Datastore و Port Group را انتخاب میکند. بعد نوبت VLAN و IP، نصب سیستمعامل و نرمافزار، تنظیم DNS و مانیتورینگ و در آخر ثبت نتیجه است. کافی است برای ماشین سوم یکی از Port Groupهای همنام را اشتباه انتخاب کند. چند ماه بعد که محیط باید از اول ساخته شود، تیم ناچار است اطلاعات را از تیکتهای ناقص و حافظه همکاران جمع کند. اگر این درخواست مرتب تکرار میشود، بهتر است تیم بتواند همین انتخابها را قبل از ساخت بررسی کند و بعداً ببیند چه چیزی اجرا شده است.
Infrastructure as Code چیست؟
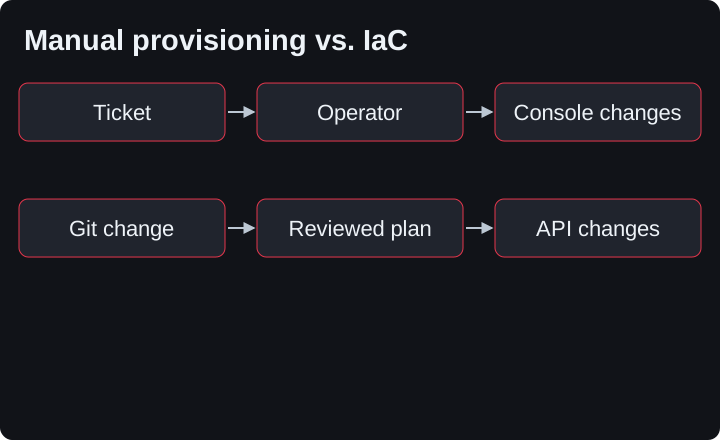
در IaC وضعیت مطلوب زیرساخت در فایل نسخهبندیشده توصیف میشود. درخواست تغییر، اختلاف ظرفیت و شبکه را نشان میدهد و همتیمی میتواند پیش از ساخت آن را بازبینی کند. یک الگوی مشترک، محیط توسعه و تولید را با ورودیهای مستقل تکرارپذیر میکند. Git قصد تغییر را ثبت میکند و گزارش CI و لاگ API برای پیگیری اجرا به آن شواهد اضافه میکنند. Provisioning منابعی مانند VM، شبکه و دیسک را میسازد. Configuration Management کاربران، سرویسها و بستههای سیستمعامل را تنظیم میکند.
Terraform چیست؟
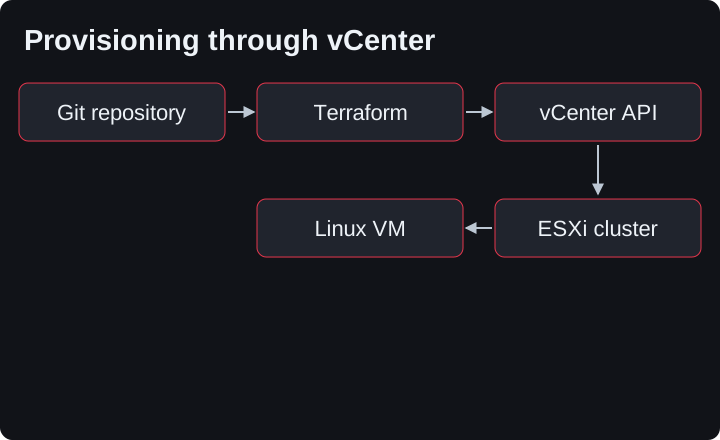
Terraform چرخه عمر منابع را از طریق API مدیریت میکند. در HCL مینویسید چه زیرساختی میخواهید. Resource چیزی است که Terraform مدیریت میکند و Data Source اطلاعاتی را میخواند که برای تنظیم منابع لازم دارید. State ارتباط تعریفهای شما با منابع واقعی را نگه میدارد و Plan پیش از اجرا نشان میدهد کدام منابع قرار است ساخته، تغییر داده، جایگزین یا حذف شوند. مثلاً وقتی Terraform از طریق Provider درخواست Clone میفرستد، vCenter و ESXi کار تخصیص منابع و اجرای VM را انجام میدهند.
CLI بهتنهایی جریان اجرا را فراهم میکند و میتوان آن را در CI تیم اجرا کرد. HCP Terraform سرویس ابری HashiCorp برای همکاری و اجرای مدیریتشده است. Terraform Enterprise محصول خودمیزبان است. سیاستگذاری، صف اجرا و کنترل دسترسی را بر اساس محصول و طرح مورد استفاده بررسی کنید.
Terraform چگونه کار میکند؟
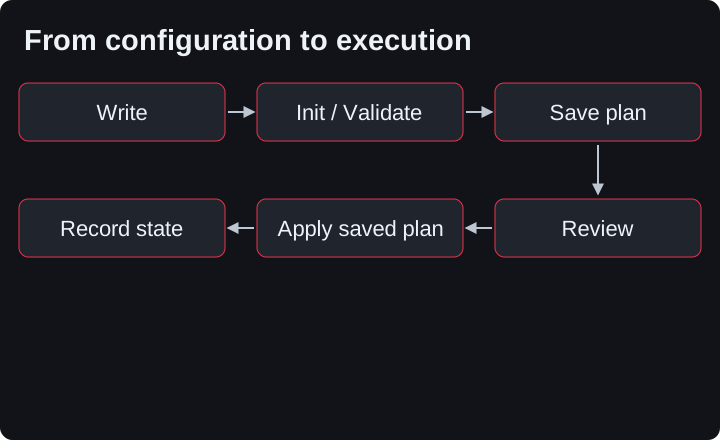
پس از نوشتن Configuration، init افزونهها و Moduleها را دریافت و Backend را آماده میکند. fmt -check قالب را کنترل میکند و validate پس از init سازگاری داخلی و Schema را میسنجد. plan معمولاً وضعیت واقعی را از Provider میخواند و بر اساس State و Configuration عملیات پیشنهادی را حساب میکند.
terraform init
terraform fmt -check
terraform validate
terraform plan -out=review.tfplan
terraform show review.tfplan
terraform apply review.tfplan
قبل از Apply، حساب مقصد، State و تکتک Delete و Replaceها را بررسی کنید. Apply بدون فایل Plan دوباره طرح میسازد. اجرای فایل ذخیرهشده تأیید تعاملی ندارد. یک Apply میتواند ساخت، تغییر، جایگزینی یا حذف انجام دهد و در شکست میانی بخشی از تغییر را در State ثبت کند. Plan ذخیرهشده مانند State محرمانه است.
معماری Terraform
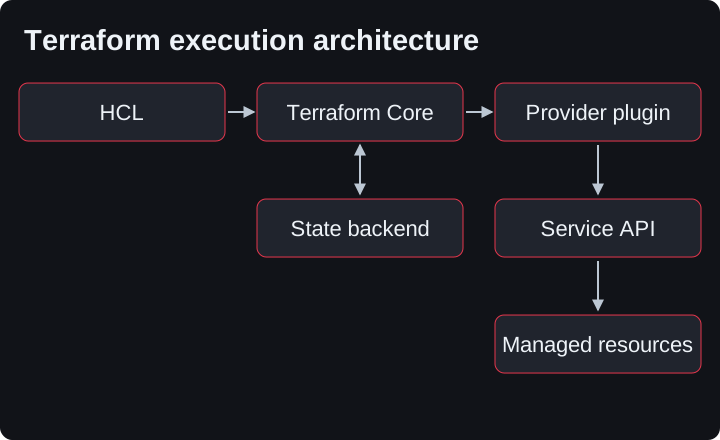
Core از ارجاعهای HCL گراف میسازد و با Provider Plugin برای خواندن Schema و عملیات منابع ارتباط میگیرد. Provider با هویت خودش API را صدا میزند. Backend محل و سازوکار ثبت State را تعیین میکند. این دو مسیر میتوانند هویت مستقلی داشته باشند، مانند حساب vCenter برای VM و نقش AWS برای Bucket وضعیت.
تفاوت Declarative و Imperative
یک اسکریپت که پنج بار دستور ساخت VM میزند، باید اجرای مجدد و شکست میانی را خودش مدیریت کند. در Terraform پنج نام پایدار در Map تعریف میشوند و هر کدام یک نشانی مستقل در State دارند. حذف کلید ممکن است حذف VM و تغییر نام کلید ممکن است ساخت و حذف پیشنهاد کند. برای جابهجایی آدرس، امکان استفاده از moved را بررسی کنید. رفتار Update یا Replace به Schema و API برمیگردد. در تغییر دیسک و شبکه، وابستگی برنامه و احتمال خاموشی را در Review لحاظ کنید.
خواندن HCL
Block نوع و گاهی Label دارد. Argument میتواند مقدار ثابت یا Expression بگیرد. variable رابط ورودی، locals نامی برای محاسبهٔ داخلی و output نتیجهٔ قابل استفاده است. فایل HCL روش یافتن شیء را نگه میدارد و وضعیت شناسه و نتیجهٔ واقعی را ثبت میکند.
variable "network_name" {
  type = string
}

variable "datacenter_id" {
  type = string
}

locals {
  network_name = trimspace(var.network_name)
}

data "vsphere_network" "selected" {
  name          = local.network_name
  datacenter_id = var.datacenter_id
}

output "network_id" {
  value = data.vsphere_network.selected.id
}انتخاب و نگهداری Provider
hashicorp/aws، hashicorp/azurerm، hashicorp/google، hashicorp/kubernetes و hashicorp/helm در Namespace رسمی HashiCorp هستند. vmware/vsphere با ناشر VMware، gitlabhq/gitlab با ناشر GitLab، cloudflare/cloudflare برای DNS و kreuzwerker/docker با نگهداری جامعه منتشر میشوند. پوشش شبکهٔ Providerهایی مثل CiscoDevNet/aci به API و محصول همان پلتفرم محدود است. ناشر و Tier را روی صفحهٔ Registry بررسی کنید.
Constraint نسخهٔ مجاز و فایل Lock نسخهٔ انتخابشده و Checksum را ثبت میکند. فایل Lock را Commit و ارتقا را با Release Note و Plan بررسی کنید. احراز هویت، Permission، Rate Limit و پوشش ویژگیها برای هر Provider فرق دارد.
Resource و Data Source در vCenter
در نمونهٔ پروژه، Datacenter، Datastore، Cluster و Network با Data Source خوانده میشوند. شناسهٔ آنها به Resource ماشین داده میشود. اتصال NIC به Port Group موجود عملی جدا از ساخت VLAN است. حذف یک Data block باعث صدور درخواست Delete به شیء مرجع نمیشود. ساخت یا تغییر این اشیا به مالکیت مشخص و Resource پشتیبانیشده نیاز دارد.
Terraform State و بازیابی آن
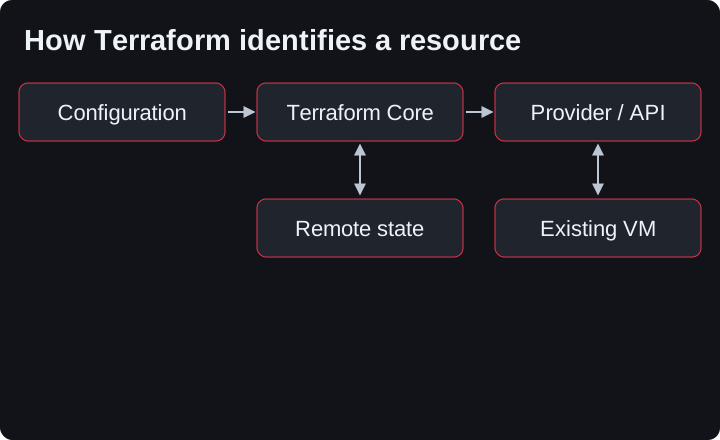
State نگاشت آدرسی مانند vsphere_virtual_machine.linux["dev-app-01"] به شناسهٔ API را نگه میدارد. Attributeها، وابستگیها، خروجیها، Serial و Lineage هم در Snapshot ثبت میشوند. Plan عادی منابع ثبتشده را میخواند تا واقعیت بیرونی را بسنجد. گم شدن State ممکن است به پیشنهاد ساخت دوباره بینجامد. بازیابی Snapshot قدیمی هم ممکن است ارتباط با منابع ساختهشدهٔ جدید را از بین ببرد.
ابتدا نویسندهها را متوقف کنید، نسخهٔ فعلی و تاریخچهٔ Backend را امن نگه دارید و Lineage، Serial، Provider و Inventory واقعی را مقایسه کنید. پس از Restore، آدرسهای جاافتاده را شناسایی و Plan را بررسی کنید. ویرایش دستی JSON و Force Push وضعیت به رویهٔ بازیابی بازبینیشده نیاز دارند.
State ممکن است توکن، خروجی حساس و توپولوژی را نگه دارد. Commit کردن آن باعث انتشار به Clone و تاریخچه میشود. در حادثه، اعتبارنامهٔ افشاشده را هم بچرخانید. دسترسی خواندن را از مجوز مخزن جدا کنید و Encryption، Retention، Audit و آزمون Restore داشته باشید.
State محلی یا Remote Backend
برای آزمایش تکنفره، فایل محلی با حفاظت سیستمعامل کافی است. همکاری به مسیر مشترک و کنترل نویسندههای همزمان نیاز دارد. قابلیت قفل، Encryption، Backup و Audit را برای Backend انتخابی جدا بررسی کنید. در S3، Versioning و رمزنگاری را در Bucket تنظیم کنید و use_lockfile را برای قفل فعال کنید. IAM باید دسترسی State و Object قفل را محدود کند. قبل از Force Unlock از پایان اجرای صاحب قفل مطمئن شوید. دستکاری مستقیم در vCenter تحت قفل State قرار نمیگیرد.
Backend S3 و مجوزهای Lockfile
| ویژگی | State محلی | Remote State |
|---|---|---|
| همکاری | مناسب اجرای تکنفره | مسیر مشترک با هویت مستقل |
| قفل | قفل فایل در اجرای سازگار | وابسته به Backend و تنظیمات |
| بکاپ و حسابرسی | حفاظت فایل و ثبت روی میزبان | نسخهبندی و لاگ سرویس در صورت فعالسازی |
طراحی Module استاندارد VM
هر پوشهٔ اجرا یک Root Module است. Child Module برای VM میتواند نام، CPU، RAM، Datastore، شبکه، Template و دیسک بگیرد و شناسه و IP گزارششده را خروجی بدهد. فرضهای تعداد NIC، Guest Customization و ظرفیت دیسک را در قرارداد ثبت کنید. نسخهٔ Module را در Registry خصوصی یا Git تثبیت کنید. مالک Module باید تغییر Schema، آدرس منابع و سازگاری خروجی را در تست و Plan نمونه بررسی کند. فایل Lock مختص انتخاب Provider است.
جدا کردن Development، Staging و Production
CLI Workspace برای یک Root و Backend چند State میدهد. اگر Production باید Credential، مجوز Backend یا چرخهٔ انتشار مستقل داشته باشد از Root جدا، مسیر State جدا و هویت جدا استفاده کنید. پوشه مرز امنیتی ایجاد نمیکند. Workspace در HCP Terraform واحد مدیریت State و اجرای سازمانیافته است و قواعد خودش را دارد.
اجرای Terraform روی کلاستر VMware vSphere
سه ESXi، چند Datastore و Port Group متصل به VLAN را در نظر بگیرید. Provider درخواست Clone را به vCenter میدهد. Datastore باید برای میزبانهای مقصد در دسترس باشد. نمونه از Resource Pool پیشفرض Cluster استفاده میکند. برای Production ممکن است Pool اختصاصی و دسترسی محدود لازم باشد.
نمونه برای Terraform 1.13.5 و vmware/vsphere 2.13.0 نوشته شده است. یک Template لینوکس با Firmware از نوع BIOS و یک دیسک Thin SCSI، یک NIC و VMware Tools سازگار با Guest Customization لازم است. شبکه از DHCP استفاده میکند. آدرس ثابت به رزرو و آزمون جدا نیاز دارد. Windows به Template آزموده و Windows Customization و Sysprep مناسب نیاز دارد. بزرگ کردن دیسک مجازی ممکن است به توسعهٔ فایلسیستم در Guest هم نیاز داشته باشد.
حساب اجرا به مجوز خواندن Inventory، Clone، Customization و تخصیص شبکه، Storage و Resource Pool نیاز دارد. VSPHERE_SERVER، VSPHERE_USER و VSPHERE_PASSWORD را از Secret Store تزریق کنید و CA معتبر مقصد را به Runner بدهید.
مستندات نسخهٔ ۲٫۱۳٫۰ Provider
نمونهٔ پروژه برای پنج VM لینوکس
versions.tf نسخهها را تثبیت میکند. providers.tf بررسی TLS را فعال نگه میدارد. variables.tf ورودی ظرفیت و محل را میسنجد و main.tf منابع موجود را میخواند و با for_each ماشینها را میسازد. outputs.tf شناسه و IP گزارششده را برمیگرداند. فایل مثال مقادیر پنج VM، .gitignore الگوی حذف فایلهای حساس از Git و README پیشنیازها را دارد.
versions.tf
terraform {
  required_version = "= 1.13.5"

  required_providers {
    vsphere = {
      source  = "vmware/vsphere"
      version = "= 2.13.0"
    }
  }
}
providers.tf
provider "vsphere" {
  allow_unverified_ssl = false
}
variables.tf
variable "placement" {
  type = object({
    datacenter = string
    cluster    = string
    datastore  = string
    network    = string
    template   = string
  })

  validation {
    condition     = alltrue([for name in values(var.placement) : trimspace(name) != ""])
    error_message = "Every placement field must contain an inventory name."
  }
}

variable "vms" {
  type = map(object({
    cpu        = number
    memory_mib = number
    disk_gib   = number
  }))

  validation {
    condition = length(var.vms) > 0 && alltrue([
      for name, vm in var.vms : can(regex("^[a-z]([a-z0-9-]{0,61}[a-z0-9])?$", name)) &&
      vm.cpu >= 1 && vm.cpu == floor(vm.cpu) &&
      vm.memory_mib >= 1024 && vm.memory_mib % 1024 == 0 &&
      vm.disk_gib >= 1 && vm.disk_gib == floor(vm.disk_gib)
    ])
    error_message = "Use DNS-label VM names, positive integer CPU/disk sizes, and at least 1024 MiB of memory in 1024 MiB increments."
  }
}
main.tf
data "vsphere_datacenter" "target" {
  name = var.placement.datacenter
}

data "vsphere_compute_cluster" "target" {
  name          = var.placement.cluster
  datacenter_id = data.vsphere_datacenter.target.id
}

data "vsphere_datastore" "target" {
  name          = var.placement.datastore
  datacenter_id = data.vsphere_datacenter.target.id
}

data "vsphere_network" "target" {
  name          = var.placement.network
  datacenter_id = data.vsphere_datacenter.target.id
}

data "vsphere_virtual_machine" "template" {
  name          = var.placement.template
  datacenter_id = data.vsphere_datacenter.target.id
}

resource "vsphere_virtual_machine" "linux" {
  for_each = var.vms

  name             = each.key
  resource_pool_id = data.vsphere_compute_cluster.target.resource_pool_id
  datastore_id     = data.vsphere_datastore.target.id
  num_cpus         = each.value.cpu
  memory           = each.value.memory_mib
  guest_id         = data.vsphere_virtual_machine.template.guest_id
  scsi_type        = data.vsphere_virtual_machine.template.scsi_type
  firmware         = "bios"

  network_interface {
    network_id   = data.vsphere_network.target.id
    adapter_type = data.vsphere_virtual_machine.template.network_interface_types[0]
  }

  disk {
    label            = "disk0"
    size             = each.value.disk_gib
    thin_provisioned = data.vsphere_virtual_machine.template.disks[0].thin_provisioned
    eagerly_scrub    = data.vsphere_virtual_machine.template.disks[0].eagerly_scrub
  }

  clone {
    template_uuid = data.vsphere_virtual_machine.template.id

    customize {
      linux_options {
        host_name = each.key
        domain    = "dev.example.test"
      }

      network_interface {}
    }
  }

  lifecycle {
    precondition {
      condition     = each.value.disk_gib >= data.vsphere_virtual_machine.template.disks[0].size
      error_message = "The VM disk cannot be smaller than the template disk."
    }
  }
}
outputs.tf
output "vms" {
  description = "VM IDs and guest IPs when reported by VMware Tools."
  value = {
    for name, vm in vsphere_virtual_machine.linux : name => {
      id         = vm.id
      ip_address = vm.default_ip_address
    }
  }
}
terraform.tfvars.example
placement = {
  datacenter = "Lab-DC"
  cluster    = "Lab-Cluster"
  datastore  = "Dev-Datastore"
  network    = "Dev-VLAN-120"
  template   = "Templates/ubuntu-linux"
}

vms = {
  dev-app-01 = { cpu = 2, memory_mib = 4096, disk_gib = 40 }
  dev-app-02 = { cpu = 2, memory_mib = 4096, disk_gib = 40 }
  dev-app-03 = { cpu = 2, memory_mib = 4096, disk_gib = 40 }
  dev-app-04 = { cpu = 2, memory_mib = 4096, disk_gib = 40 }
  dev-app-05 = { cpu = 2, memory_mib = 4096, disk_gib = 40 }
}
.gitignore
.terraform/
*.tfstate
*.tfstate.*
*.tfvars
*.auto.tfvars.json
*.tfplan
crash.log
crash.*.log
override.tf
*_override.tf
فایل tfvars.example را به terraform.tfvars کپی و مقادیر آزمایشگاه را وارد کنید. init، validate و Plan را اجرا و حساب مقصد، آدرس VMها، Datastore، شبکه و اقدامات را کنترل کنید. در نخستین اجرا پنج Create انتظار میرود. جایگزینی یا حذف غیرمنتظره را پیش از اجرا پیگیری کنید. VMware Tools ممکن است IP خالی یا IP رابط دیگری را گزارش کند. پیش از تحویل به Ansible هویت و دسترسی Guest را تأیید کنید.
Terraform و Ansible در یک زنجیره
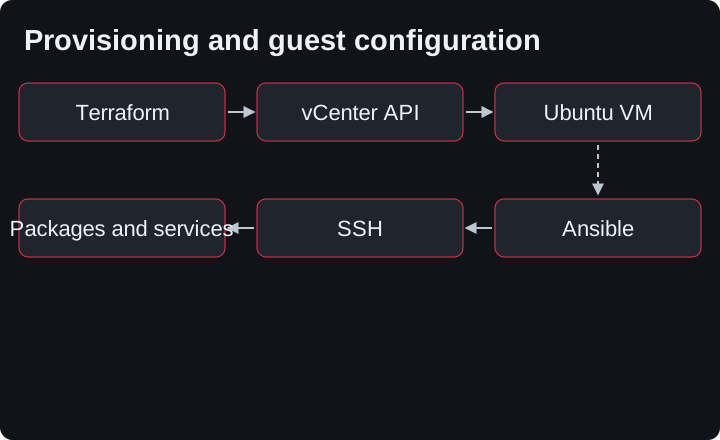
Terraform یک VM اوبونتو میسازد و شناسه و IP را میدهد. Ansible پس از آماده شدن SSH، بستههای Docker، تنظیمات امنیتی، Agent مانیتورینگ و وابستگیهای برنامه را اعمال میکند. اتصال بدون Agent معمولاً از SSH یا WinRM استفاده میکند. بسیاری از Moduleها Idempotent هستند و Taskهای shell به شرط و بررسی جدا نیاز دارند.
| محور | Terraform | Ansible |
|---|---|---|
| تمرکز | چرخهٔ عمر منابع API | پیکربندی سیستم و اجرای Playbook |
| وضعیت | نگاشت پایدار در State | Inventory و وضعیت خواندهشده حین اجرا |
| نمونه | Clone و اتصال NIC | نصب Docker و تنظیم سرویس |
تغییر شبکه میتواند با هر دو ابزار انجام شود. Terraform شبکهٔ ابری را از طریق API و Ansible دستگاههای پشتیبانیشده را با Collection مناسب مدیریت میکنند. مسئولیت هر شیء را به یک مسیر تغییر بسپارید.
مقایسه با PowerShell و Bash
برای خواندن لاگ، گرفتن Inventory، اجرای یک عملیات موردی یا کنترل ترتیب چند دستور، اسکریپت معمولاً مستقیمتر است. اگر همان اسکریپت باید چند محیط را تکرار کند، بعد از شکست میانی ادامه دهد، منابع قبلی را ردیابی کند و قبل از اجرا تغییر را نمایش دهد، تیم باید هزینهٔ توسعهٔ این قابلیتها را بسنجد. اسکریپت برای کنترل سلامت و تحویل بعد از Provisioning همچنان کاربرد دارد.
Terraform، Pulumi و OpenTofu
| ابزار | مدل نگارش | State و اکوسیستم |
|---|---|---|
| Terraform | HCL و مدل Declarative | Backend محلی یا راه دور و محصولات HCP و Enterprise |
| OpenTofu | زبان برگرفته از Terraform | Registry و Backend با بررسی سازگاری و رمزنگاری قابل تنظیم State و Plan |
| Pulumi | زبانهایی مانند TypeScript و Python یا YAML | State در Pulumi Cloud یا Backend خودمدیریتشده |
Terraform تا نسخهٔ 1.5.7 تحت MPL 2.0 منتشر شد. پس از تغییر مجوز، نسخههای جدید تحت Business Source License 1.1 هستند. Additional Use Grant شروط استفاده برای عرضهٔ رقابتی به اشخاص ثالث را مشخص میکند و هر انتشار Change Date و Change License خود را دارد. OpenTofu از کد MPL منشعب شد و همان مجوز را دارد. هستهٔ Pulumi تحت Apache 2.0 است و خدمات تجاری آن شرایط جداگانه دارند. مجوز Providerها و Moduleها را جدا بررسی کنید.
برای مهاجرت، سازگاری نسخه، State، Backend و Source Address را روی نسخهٔ ایزوله بررسی کنید. فایل Plan بین ابزارها قابل انتقال فرض نشود.
GitLab CI/CD و تأیید Production
MR روی Runner بدون اسرار تولید Validate میشود. پس از Merge، Plan از Commit شاخهٔ محافظتشده ساخته میشود. بازبین باید Plan همان Commit را بررسی کند. Job دستی Apply فایل همان Pipeline را با needs میگیرد. اگر Artifact منقضی شده یا State عوض شده است، Plan و تأیید تازه لازم است.
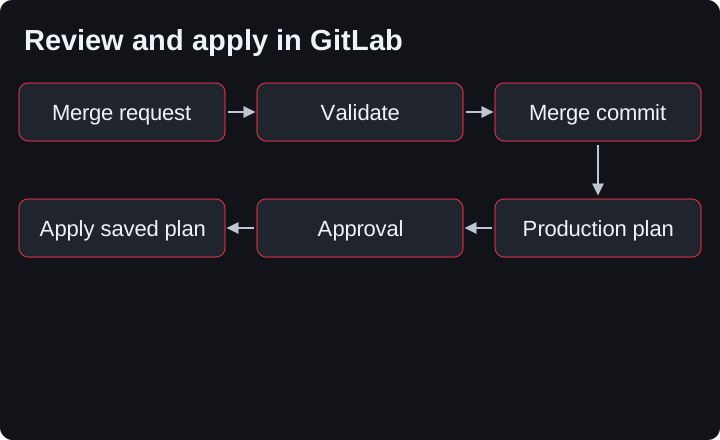
.gitlab-ci.yml
default:
  image:
    name: hashicorp/terraform:1.13.5
    entrypoint: [""]

variables:
  TF_IN_AUTOMATION: "true"
  TF_INPUT: "false"

stages: [validate, plan, deploy]

validate:
  stage: validate
  tags: [terraform-review]
  rules:
    - if: '$CI_PIPELINE_SOURCE == "merge_request_event"'
    - if: '$CI_COMMIT_BRANCH == $CI_DEFAULT_BRANCH && $CI_COMMIT_REF_PROTECTED == "true"'
  script:
    - terraform fmt -check
    - terraform init -backend=false -lockfile=readonly
    - terraform validate

production_plan:
  stage: plan
  tags: [terraform-protected]
  environment:
    name: production-plan
    action: prepare
  rules:
    - if: '$CI_COMMIT_BRANCH == $CI_DEFAULT_BRANCH && $CI_COMMIT_REF_PROTECTED == "true"'
  script:
    - test -f backend.tf
    - terraform init -lockfile=readonly
    - terraform plan -no-color -out=approved.tfplan > plan.log
    - terraform show -no-color approved.tfplan > review.txt
    - sha256sum approved.tfplan review.txt > approved.tfplan.sha256
  artifacts:
    access: maintainer
    expire_in: 1 day
    paths:
      - approved.tfplan
      - approved.tfplan.sha256
      - review.txt

production_apply:
  stage: deploy
  tags: [terraform-protected]
  environment:
    name: production
  resource_group: production-terraform
  needs:
    - job: production_plan
      artifacts: true
  rules:
    - if: '$CI_COMMIT_BRANCH == $CI_DEFAULT_BRANCH && $CI_COMMIT_REF_PROTECTED == "true"'
      when: manual
      allow_failure: false
  script:
    - sha256sum -c approved.tfplan.sha256
    - test -f backend.tf
    - terraform init -lockfile=readonly
    - terraform apply -no-color approved.tfplan > apply.log
این نمونه GitLab 18.4 یا بالاتر و طرح دارای Deployment Approvals را فرض میکند. پروژه خصوصی و شاخهٔ اصلی و هر دو محیط production-plan و production محافظتشدهاند. یک Runner اختصاصی و محافظتشده با تگ terraform-protected به vCenter و S3 دسترسی دارد. برای Validate یک Runner بدون اسرار تولید با تگ terraform-review لازم است. Approval Rule و مجوز اجرای Production را تنظیم کنید. دسترسی Maintainer در artifacts:access برای UI و API است. دسترسی Job Token را جداگانه با دید CI/CD محدود به اعضای پروژه و Allowlist محدود کنترل کنید. Artifact را به Pipeline خارج از این محدوده نفرستید. انقضای فایل یک روز است. تنظیم Keep latest successful artifacts را بررسی کنید و برای نگهداری کوتاه غیرفعال کنید.
Root تولید باید backend.tf جداگانه با Backend S3 رمزنگاریشده، Versioning و use_lockfile، ورودیهای تولید و Lock تأییدشده داشته باشد. AWS و vSphere را با هویت کوتاهعمر و اسرار محدود به محیط اجرا کنید. نقش Plan Inventory را میخواند و حق گرفتن قفل دارد. نقش Apply فقط محدودهٔ مصوب را تغییر میدهد. Plan و خروجی show میتوانند حساس باشند. آنها را در Log عمومی و کامنت MR نگذارید. Checksum خرابی فایل را آشکار میکند و اعتماد به محتوا از زنجیرهٔ Runner، Commit و Artifact مجاز میآید. Delete و Replace را به بررسی جدا ارجاع دهید. این جریان Apply یا Destroy خودکار ندارد.
Terraform در Jenkins
Jenkinsfile میتواند Plan را روی Agent اختصاصی تولید کند و با input از افراد مشخص تأیید بگیرد. Commit، نسخهٔ Terraform و فایل Plan را به همان Build متصل و دسترسی Artifact را محدود کنید. Credential Binding را فقط در Stage نیازمند آن فعال کنید و اجرای تغییرهای بررسینشده را از Agent تولید جدا کنید. Timeout، اجرای همزمان و گردش تأیید را در کنار شناسهٔ Build و هویت تأییدکننده ثبت کنید. Jenkins برای سازمانی مناسب است که Agent ایزوله و مالکیت قابل پیگیری Pipeline را از قبل دارد.
کاربرد Terraform در AWS، Azure و Google Cloud
در AWS میتوان EC2، VPC و Subnet، Security Group، Elastic Load Balancing، S3 و Route 53 را مدیریت کرد. Azure VM، Virtual Network، NSG، Load Balancer و Storage Account قراردادهای API و دسترسی خود را دارند. Compute Engine، شبکهٔ VPC، Firewall Rules، Load Balancing، Cloud Storage و Cloud DNS در Google Cloud نیز Scope و IAM متفاوت دارند. Plan و Review میان تیمها مشترک میماند و طراحی شبکه، محدودیت منطقه، IAM و رفتار Replace برای هر پلتفرم جدا بررسی میشود.
Docker، Kubernetes و چرخهٔ انتشار
Docker Provider با Docker API به اشیایی مثل Container و Network دسترسی میگیرد. کلاستر Kubernetes معمولاً از طریق Provider زیرساخت ایجاد میشود. Kubernetes Provider با API کلاستر موجود کار میکند و Helm Provider یک Release را مدیریت میکند. آمادگی و احراز هویت Endpoint را از مدیریت اشیای داخل کلاستر جدا کنید. تیمی که انتشار مکرر دارد ممکن است GitOps را برای تطبیق پیوستهٔ Workload با Git به کار بگیرد. مالکیت Release یا Namespace باید روشن باشد تا کنترلکنندهها تغییر یکدیگر را برنگردانند.
جایگاه NetBox در IPAM و Inventory
NetBox میتواند مرجع VLAN، Prefix، IP، VM و دستگاه باشد. گردش کار جدا میتواند IP را رزرو و پس از ایجاد ماشین اطلاعات را ثبت کند. رفتار رزرو همزمان و جبران شکست بین رزرو و ایجاد را آزمایش کنید. پوشش Provider شخص ثالث را برای Object و نسخهٔ NetBox بررسی کنید یا از API استفاده کنید. State نگاشت منابع در اختیار Terraform را نگه میدارد. NetBox مدل طراحی و موجودی سازمان را ثبت میکند.
تشخیص و رسیدگی به Infrastructure Drift
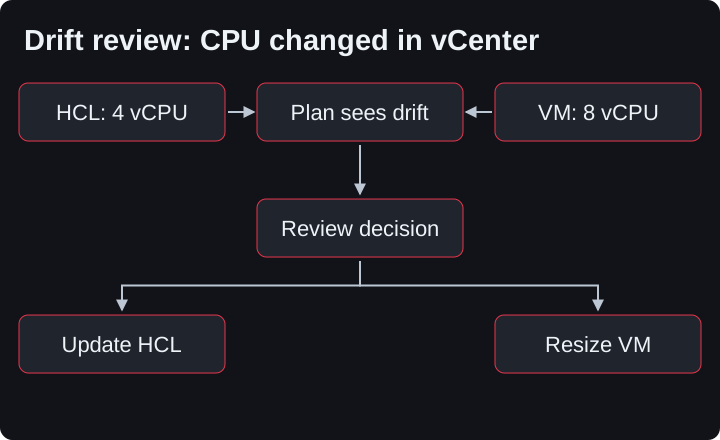
فرض کنید Terraform چهار vCPU تعریف کرده و اپراتور در vCenter آن را به هشت رسانده است. Refresh بعدی در صورت پوشش API و Provider مقدار هشت را میخواند. Plan ممکن است بازگشت به چهار را با تغییر درجا یا عملیات دیگری پیشنهاد کند. ignore_changes اختلاف ویژگی مشخصشده را در برنامهٔ Update کنار میگذارد. Terraform تغییر مستقیم را منع نمیکند و ویژگیهای خارج از Schema را نمیبیند.
اگر افزایش ظرفیت برای رفع رخداد بوده، با مسئول سرویس تصمیم بگیرید HCL باید هشت شود یا VM به چهار برگردد. اثر خاموشی را پیش از اصلاح بررسی کنید. plan -refresh-only همگامسازی پیشنهادی State را نشان میدهد. اعمال آن تعریف HCL را ویرایش نمیکند.
ورود زیرساخت موجود به Terraform
Inventory و وابستگی را ثبت کنید و برای هر شیء یک آدرس انتخاب کنید. terraform import با شناسهٔ مورد انتظار Provider مستقیماً نگاشت را در State ثبت میکند. Import block عملیات را وارد Plan میکند و در موارد پشتیبانیشده plan -generate-config-out تعریف اولیه میسازد. تنظیمات پیشفرض، Credential و هر Replace را بازبینی کنید. ابتدا در دامنهٔ کمریسک کار کنید. قبل از تغییر Production تأیید کنید هیچ State یا ابزار دیگری همان شیء را مدیریت نمیکند و Plan تغییر ناخواسته ندارد.
امنیت Terraform در اجرا
برای Backend و Provider نقشهای کماختیار تعریف کنید. توکنها را کوتاهعمر یا قابل چرخش نگه دارید و Credential تولید را از MR و Runner عمومی جدا کنید. sensitive نمایش معمولی CLI را محدود میکند. مقدار میتواند در State، Plan و خروجی ماشینی باشد. در موارد پشتیبانیشده قابلیت Ephemeral یا Write-only برای جلوگیری از ذخیرهٔ مقدار کاربرد دارد.
State و Plan را با رمزنگاری، ACL، Retention و Audit حفاظت کنید. از افزودن Secret به tfvars نسخهبندیشده و گزینههای Backend خودداری کنید. Provider بهصورت برنامه اجرا میشود. ناشر، امضا و Checksum آن و منشأ تصویر Runner را بازبینی کنید. دسترسی محافظتشدهٔ CI، اسکن و ثبت اجرای مصوب کنترلهای جداگانهاند.
تست، اعتبارسنجی و کنترل سیاست
fmt سبک را یکسان میکند، validate نحو و Schema را بررسی میکند و Plan نتیجهٔ احتمالی را با دید فعلی Provider نشان میدهد. هیچکدام به تنهایی ظرفیت و مجوز Apply را تضمین نمیکنند. terraform test برای Assertion ماژول و اجرای Mock یا واقعی کاربرد دارد. تستی که Apply واقعی دارد به حساب آزمایشگاهی و رویهٔ پاکسازی نیاز دارد.
TFLint قواعد زبان و افزونههای Provider را بررسی میکند. Checkov و Trivy الگوهای ناامن IaC را بر اساس Ruleهای خود شناسایی میکنند. Policy روی Plan میتواند Delete یا شبکهٔ بیش از حد باز را رد کند. تصمیمهای مبتنی بر مقدار Unknown را در مرحلهای بگیرید که آن مقدار قابل سنجش است.
Rollback و بازیابی پس از خرابی
Git Revert تعریف مطلوب را عوض میکند. Plan بعدی ممکن است Volume حذف کند یا VM را جایگزین کند. تغییر Schema یا دادهٔ پایگاه داده ممکن است به Restore، مهاجرت و مداخلهٔ عملیاتی نیاز داشته باشد. برای منابع دادهدار نقطهٔ بازیابی و پنجرهٔ نگهداری تعیین کنید. Snapshot State جای بکاپ دیسک VM یا دیتابیس را نمیگیرد.
اگر Apply نیمهکاره ماند، لاگ، State و API را تطبیق دهید و Plan جدید بگیرید. اگر Backend آسیب دیده، بازیابی نگاشت منابع را از بازیابی سرویس جدا دنبال کنید.
معماری سازمانی نمونه
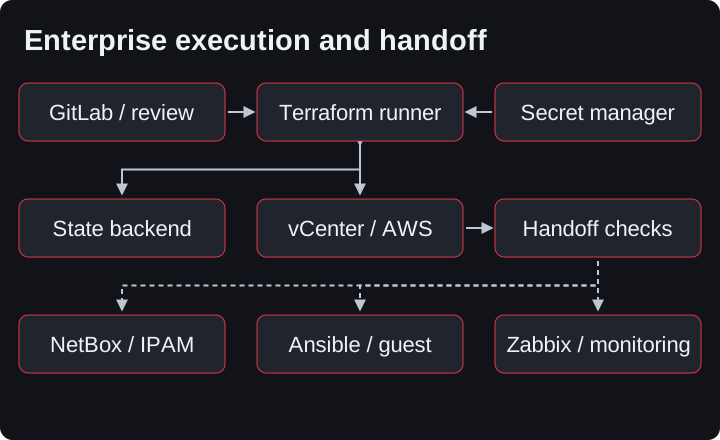
GitLab محل Review و تأیید است. Runner با اعتبارنامهٔ Secret Manager به Backend قفلدار و Providerهای vCenter و AWS دسترسی دارد. State توسعه و تولید و در صورت لزوم دامنههای Cloud و VMware جدا هستند. پس از تأیید هویت VM، جریان تحویل Ansible را اجرا میکند. NetBox موجودی یا رزرو IP را نگه میدارد و Zabbix مانیتورینگ را تحویل میگیرد. هر سه اتصال اختیاریاند. اگر ثبت مانیتورینگ شکست خورد، همان VM را با شناسهٔ ثابت دوباره پردازش کنید.
چرا سازمانها Terraform را به کار میگیرند؟
وقتی هر هفته درخواست مشابه میرسد، سود از استاندارد کردن تصمیمهای تکراری و قابل بازبینی کردن تصمیمهای مهم میآید. تیم میتواند شبکه و ظرفیت پنج VM را در یک تغییر ببیند، محیط آزمون را تکرار کند و فرایند بازیابی را تمرین کند. تیمهای VMware و Cloud میتوانند گردش تأیید و ثبت مشترک داشته باشند. زمان Provisioning، مداخلهٔ دستی، تغییر خارج از مسیر و موفقیت بازسازی را در Pilot بسنجید. ماژول ضعیف و تأیید صوری میتوانند خطای قبلی را در مقیاس بزرگتری تکرار کنند.
هزینهٔ واقعی پذیرش
API و مجوز و Inventory باید شناخته شوند. Module، Provider، Runner، Backend، Secret Store، مستندات و رویهٔ بازیابی مالک میخواهند. ارتقای Provider یعنی بازبینی تغییر Schema و آزمون Plan. حتی وقتی تیم CLI را بدون خرید پلتفرم سازمانی به کار میبرد، هزینهٔ یادگیری، آموزش و نگهداری باقی است.
چه زمانی Terraform انتخاب مناسبی نیست؟
برای محیط ثابت کوچک، یک کار موردی یا دستگاهی بدون API پایدار و Provider قابل اعتماد، نگهداری کد و State میتواند از خود کار بیشتر باشد. تغییر داخل Guest معمولاً با Configuration Management و عملیات با ترتیب و زمانبندی حساس با Orchestrator مناسب انجام میشود. بدون مالک مشخص برای State و رخداد، دامنه را در حد یک Pilot قابل نگهداری نگه دارید.
اشتباههای رایج و اثرشان
State و رمز در Git به Clone و تاریخچه منتقل میشوند. دسترسی Administrator برای Runner دامنهٔ خطا را بزرگ میکند. Apply بدون بازبینی، Replace و Delete را وارد پنجرهٔ عملیات میکند. Backend بدون قفل در همکاری چند نویسنده و بدون بکاپ در حادثه مشکلساز میشود. Production را از State توسعه جدا نگه دارید. نسخهٔ Provider و قرارداد Module را تثبیت کنید. Import انبوه بدون تطبیق و تغییر دستی بدون ثبت باعث اختلاف نگاشت یا Drift میشوند. محدودیت CI، Artifact و رویهٔ مستقل برای Destroy را در مسیر تأیید قرار دهید.
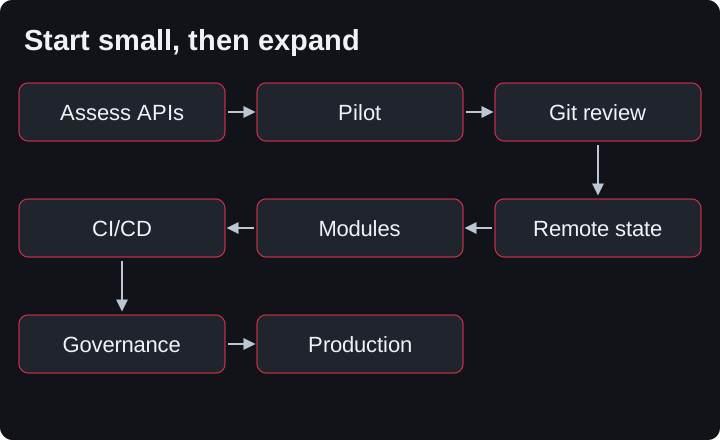
نقشهٔ راه پذیرش در سازمان موجود
| مرحله | کار | شرط عبور |
|---|---|---|
| ارزیابی | منابع و API و مالک را فهرست کنید | پوشش Provider روشن باشد |
| Pilot | VM آزمایشی در شبکهٔ مستقل بسازید | شکست و تکرار اجرا قابل توضیح باشد |
| Git | مخزن و Review استاندارد بسازید | تغییر به Commit قابل پیگیری برسد |
| State | Backend امن و قفل اضافه کنید | Restore آزموده شود |
| Module | الگوی پرتکرار را بستهبندی کنید | نسخه و مالک معلوم باشد |
| CI/CD | Plan و Apply کنترلشده بسازید | هویت و Artifact محدود باشند |
| حاکمیت | حدود و استثنا را تعریف کنید | مسئول Replace و Drift مشخص باشد |
| Production | دامنه را تدریجی افزایش دهید | پشتیبانی و تحویل آزموده شود |
درخواست پنج سرور لینوکس در یک سازمان
سه ESXi، یک vCenter، هشتاد VM، چند VLAN و بارهای Linux و Windows را در نظر بگیرید. GitLab برای Review، Jenkins برای کارهای موجود، Ansible برای پیکربندی، NetBox برای IPAM و Zabbix برای پایش استفاده میشوند.
در روش دستی، تیم شبکه IP و VLAN میدهد. اپراتور پنج بار Template، CPU، RAM، Datastore و Network را انتخاب میکند. پس از Clone، نام و DNS، SSH، نرمافزار، مانیتورینگ، مالک و نتیجهٔ نصب باید ثبت و بررسی شوند.
در مسیر Terraform، تغییر پنج کلید به Map اضافه میکند. بازبین ظرفیت، VLAN و نبود حذف را میسنجد. CI اعتبارسنجی و Plan را انجام میدهد. پس از تأیید، Provider پنج Clone را به vCenter میسپارد. مرحلهٔ تحویل IP را تطبیق میدهد. Ansible سیستمعامل و نرمافزار را تنظیم میکند. گردش کار موجودی NetBox را بهروزرسانی میکند و تیم مانیتورینگ Host و Template را در Zabbix ثبت میکند. سلامت SSH، DNS، شبکه، سرویس و دادهٔ مانیتورینگ معیار پایاناند. شکست هر مرحله بر مبنای شناسهٔ همان ماشین دنبال میشود.
جمعبندی مهندسی
Terraform برای منابع دارای API، تعریف نسخهبندیشده را به Plan قابل بررسی و عملیات چرخهٔ عمر تبدیل میکند. برای تیمی با دهها یا صدها سرور، ارزش آن از تکرار همان فرایند بازبینی و اجرا به دست میآید. vCenter ماشین را اداره میکند، Ansible Guest را تنظیم میکند و تیم دربارهٔ ظرفیت، ریسک و بازیابی تصمیم میگیرد. تیمی با محیط ثابت و کمتغییر میتواند رویهٔ سادهتر خود را حفظ کند.
از یک درخواست پرتکرار توسعه شروع کنید. پنج VM با Template شناختهشده، شبکهٔ مشخص و معیار پذیرش روشن انتخاب کنید. علاوه بر ساخت موفق، شکست بین Clone و مانیتورینگ و بازیابی State را نیز تمرین کنید. نتیجه تمرین نشان میدهد پیش از بردن این روال به Production کدام قسمتها هنوز به کار نیاز دارند.